Zum Inhalt
Automic Vault
GitHub Für macOS laden

Max Howell

macOS schützt deine Apps. Wir schützen deine Kommandozeile.

Seit ich Homebrew entwickelt habe, hat Apple die Sicherheit von Mac-Apps grundlegend verbessert. Mit derselben Sorgfalt kümmere ich mich jetzt um die Kommandozeile.

Automic Vault ergänzt die macOS-Sicherheit für unterstützte CLI-Tools: geschützte Zugangsdaten, Autorisierung einzelner Operationen und deine gewohnten Befehle.

Kostenlos und Open Source. Deine gewohnten Befehle bleiben. Kein Agent-Plugin nötig.

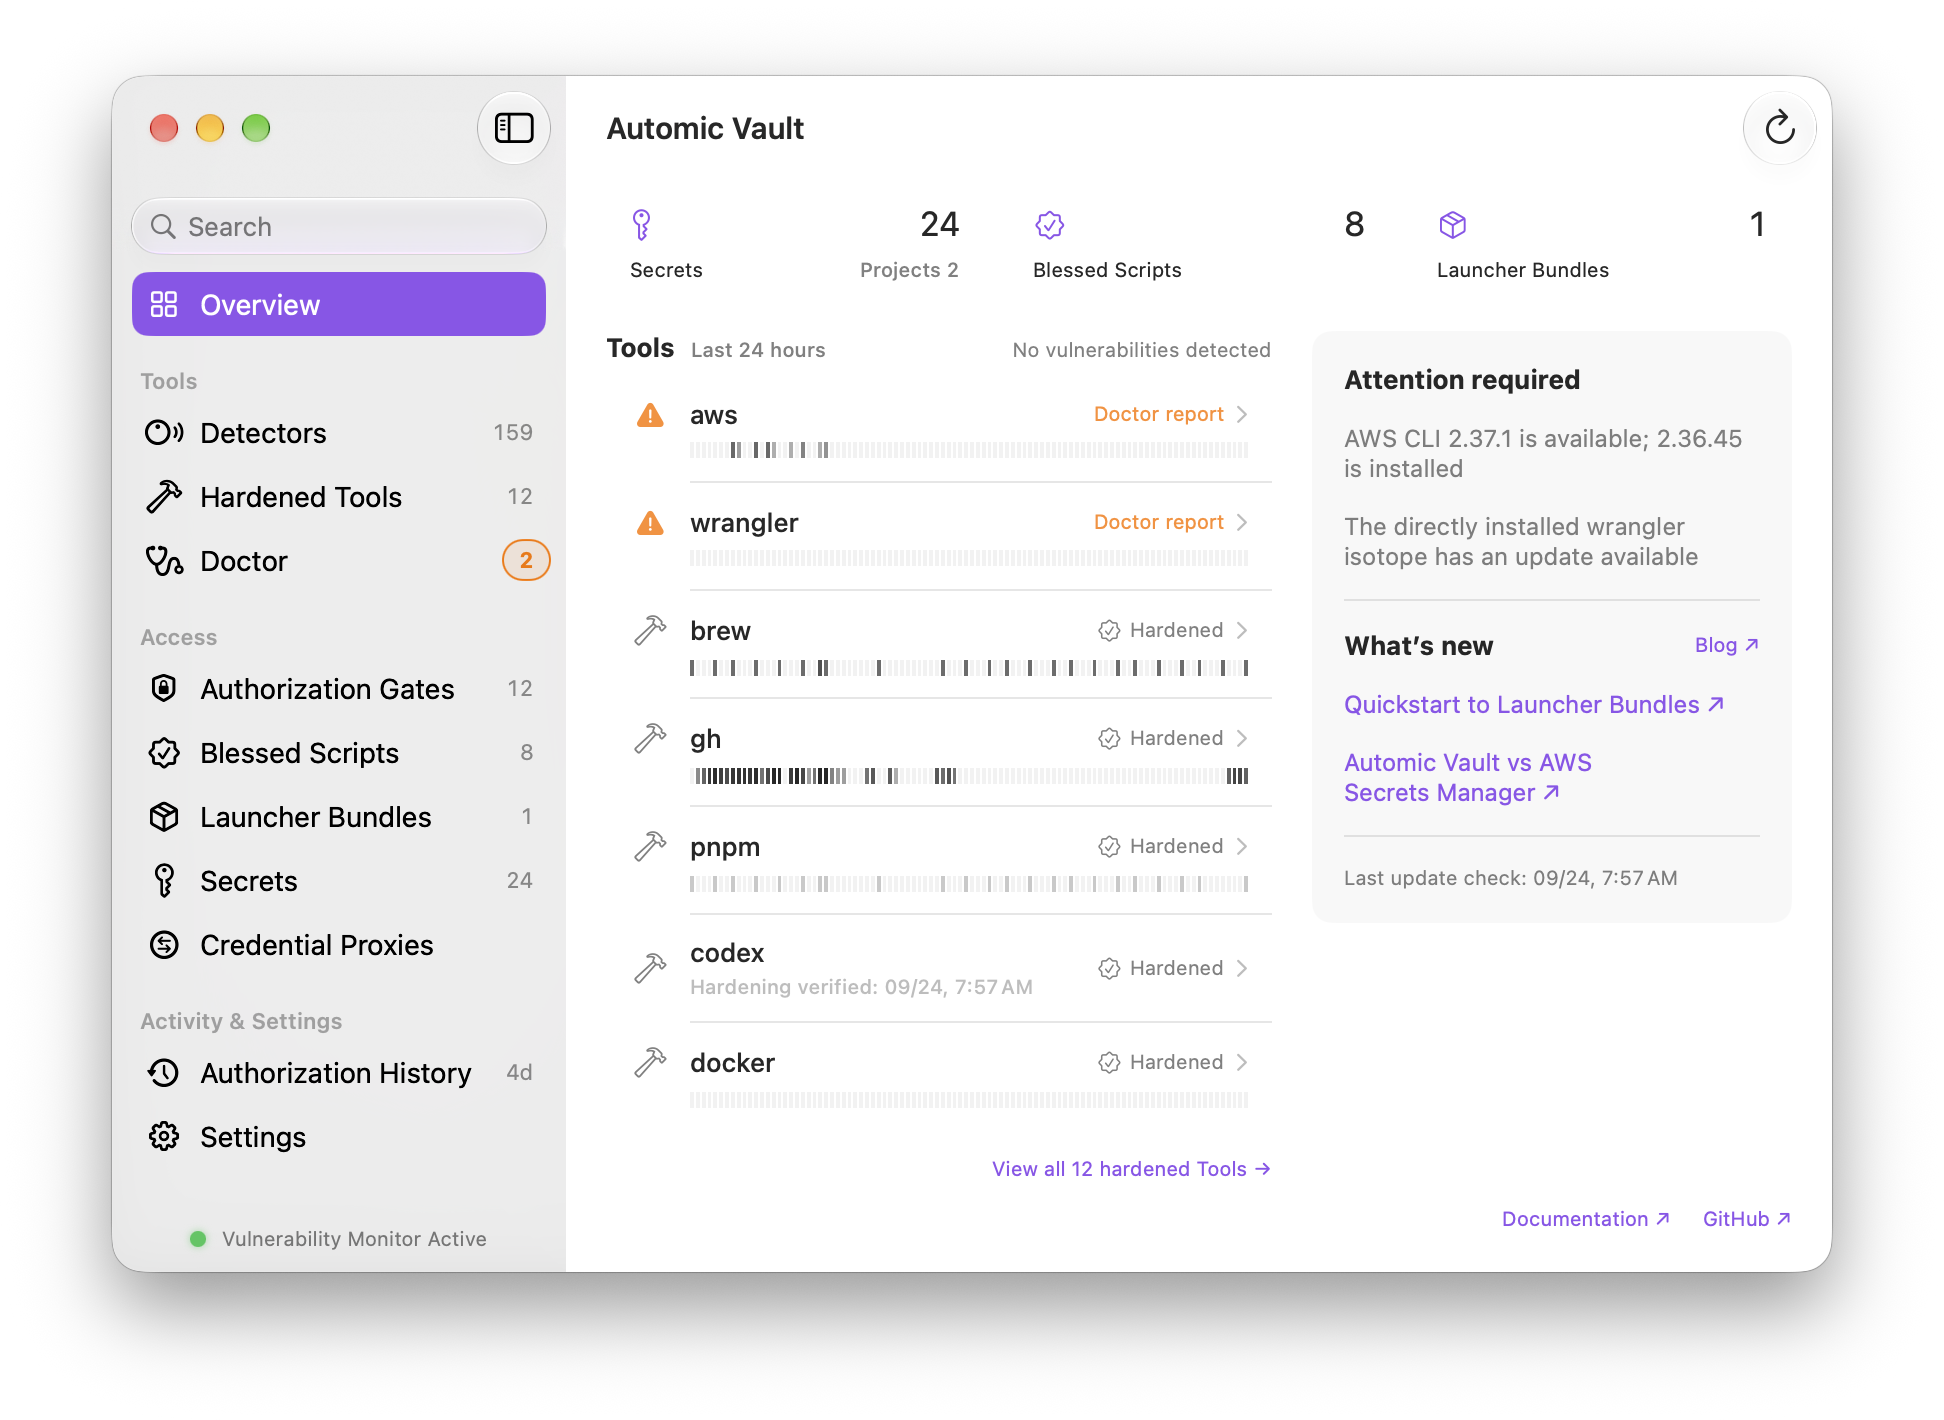
Automic Vault Übersicht mit gehärteten Tools und Hinweisen auf erforderliche Maßnahmen

15.000+ Pakete auf offengelegte Zugangsdaten geprüft

Auf macOS-Sicherheit aufgebaut

Die Lücke bei CLI-Zugangsdaten schließen.

Apple hat die Sicherheit von Mac-Apps über Jahre mit Gatekeeper, Notarisierung, Malware-Prüfungen und Berechtigungen für sensible Daten gestärkt.

CLI-Tools speichern Zugangsdaten noch häufig in Dateien oder Hilfsprogrammen, auf die anderer Code mit deinen Benutzerrechten zugreifen kann. Ein Agent oder eine Abhängigkeit kann damit ohne deine Zustimmung Releases veröffentlichen oder deine Cloud-Infrastruktur ändern.

Automic Vault baut auf macOS-Codesignierung, Hardened Runtime und der Keychain auf, um Entwickler-Zugangsdaten zu schützen und unterstützte CLI-Operationen zu autorisieren.

Für GitHub installiert av harden gh unsere signierte, gepatchte CLI und überführt ihre Zugangsdaten in die Obhut von Automic Vault. Du nutzt weiterhin gh. Authentifizierte Operationen durchlaufen jetzt sein Authorization Gate.

So härten wir deine Tools

Dein Secrets Manager sollte wissen, was die Secrets tun.

Ein Issue lesen, ein Release veröffentlichen und einen Token offenlegen erfordern unterschiedliche Berechtigungen. AV prüft die gesamte Operation, bevor es die Zugangsdaten anwendet.

Ein Token. Drei Entscheidungen.
GitHub · Verified Launcher mit Read Only Policy
BefehlEntscheidung
gh issue listIssues lesenAutorisiertRead Only
gh issue createIssue erstellenGenehmigung erforderlichRemote Write
gh auth tokenToken offenlegenGenehmigung erforderlichSecret Disclosure

Die Offenlegung von Zugangsdaten erfordert eine eigene Entscheidung, auch wenn sich remote nichts ändert.

Homebrew

Aktualisieren lassen. Installationen genehmigen.

Homebrew-Härtung schützt /opt/homebrew vor Änderungen durch anderen Code mit deinen Benutzerrechten. Read & Update erlaubt erkannte Abfragebefehle und brew update; Installationen und Upgrades brauchen deine Approval. Dies gilt für Apple-Silicon-Homebrew. Services und Shell-Vervollständigungen sind im gehärteten Zustand inkompatibel.

So funktioniert Homebrew-Härtung
AWS

Kurzlebige Zugangsdaten pro Aufruf.

Normale AWS-Befehle erhalten kurzlebige Sitzungszugangsdaten. Langlebige Schlüssel werden aus der gemeinsamen Credentials-Datei entfernt. AV beschafft Sitzungszugangsdaten separat für jeden AWS-Prozess.

So funktioniert AWS-Härtung

Docker

Prozess und Registry zählen.

Bevor AV Registry-Zugangsdaten freigibt, prüft es den laufenden Docker-Desktop-Prozess, seine Signatur, Laufzeitschutzmaßnahmen, Prozessabstammung, Argumente und die angeforderte Registry.

So funktioniert Docker-Härtung
ROUTINE NACH POLICY. DEN REST ENTSCHEIDEST DU.

Schütze deine Kommandozeile

Beginne mit den Zugangsdaten auf deinem Mac.

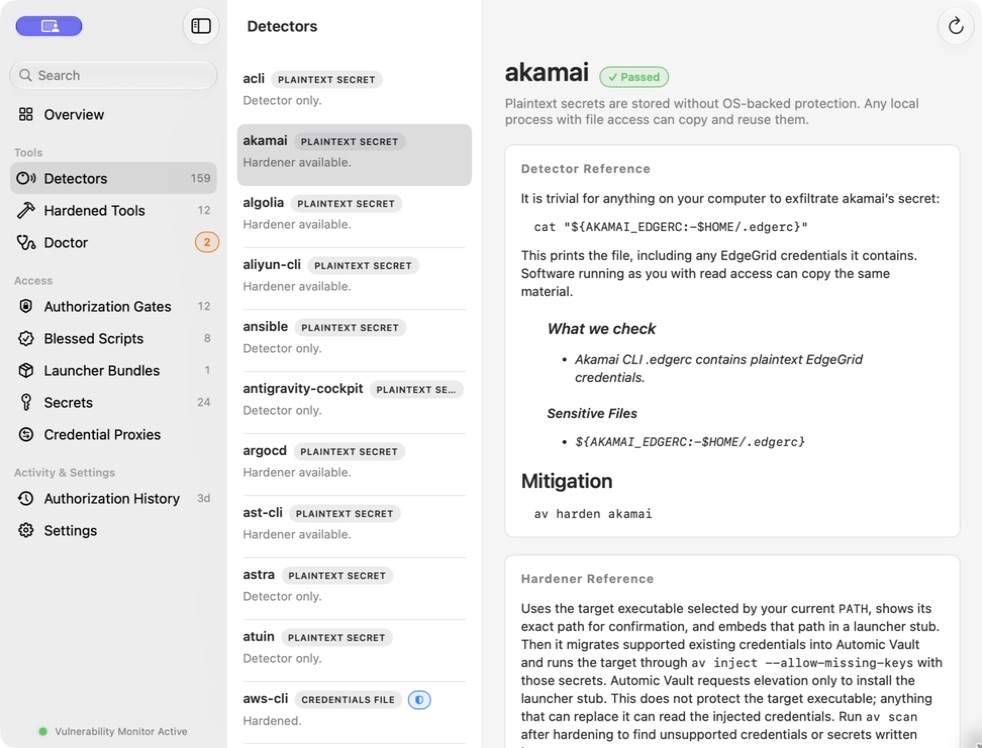
Finde Zugangsdaten, die Tools, Abhängigkeiten und Agenten aus deinen Dateien oder Credential-Helpern lesen können. Jedes Finding erklärt den Zugriff und mögliche Gegenmaßnahmen.

Wähle einen unterstützten Hardener für ein Finding. Prüfe danach mit av doctor die installierten Schutzmaßnahmen.

Unterstützte Tools finden
Ohne Installation scannen
curl -fsSL https://www.automicvault.com/scanner.sh | bash

Lädt einen kleinen eigenständigen Scanner aus dem Quellcode der neuesten Veröffentlichung herunter, prüft seine Signatur und führt ihn in einer Sandbox mit reinem Lesezugriff und ohne Netzwerkzugriff aus.

Ein sauberer Scan deckt nur die unterstützten Prüfungen ab. Er bestätigt nicht, dass der ganze Mac sicher ist.

Detectors zeigen die Prüfungen und verfügbare Hardener.

Bestimme, was Tools und Agenten dürfen

Lass deinen Agenten GitHub lesen. Schreiben muss er anfragen.

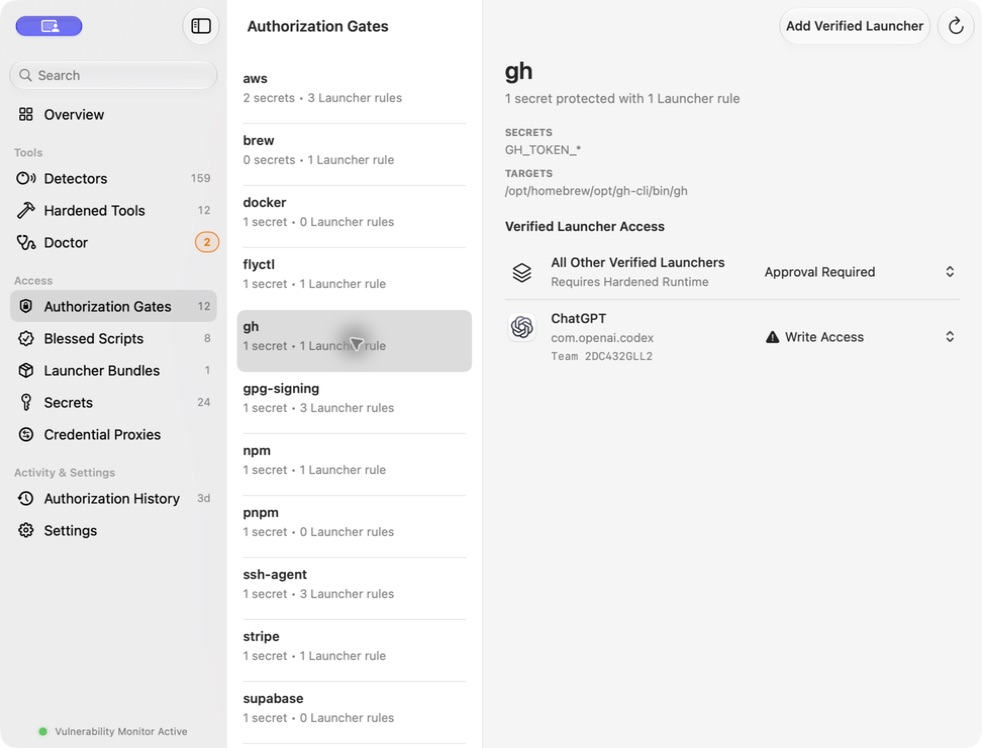
Wähle Read Only am GitHub-Gate deines Agenten und eine andere Policy für dein Terminal. AV prüft die laufende Softwareidentität jedes Launchers, bevor dessen Policy gilt.

AV führt deinen Agenten nicht in einer Sandbox aus und verhindert keine beliebigen lokalen Dateiänderungen.

Bei Write Access benötigen Offenlegung und die Verwendung mächtigerer Zugangsdaten weiterhin Approval. Unknown-Operationen erfordern immer eine menschliche Entscheidung.

Für eine geeignete Agent-Aufgabe kannst du zehn aktive Minuten Write Access an einem Gate gewähren. Über die sichtbaren Bedienelemente kannst du die Freigabe verlängern, aussetzen oder beenden.

Berechtigungen festlegen

Code Signing bestätigt Identität und Integrität, nicht die Absicht. Aufgabenkennungen grenzen temporäre Grants ein; sie sind keine Identität.

Ein Tool mit eigenen Regeln für jeden Verified Launcher.

Gib Agenten die nötigen Fähigkeiten

Prüfe das Release-Skript einmal.

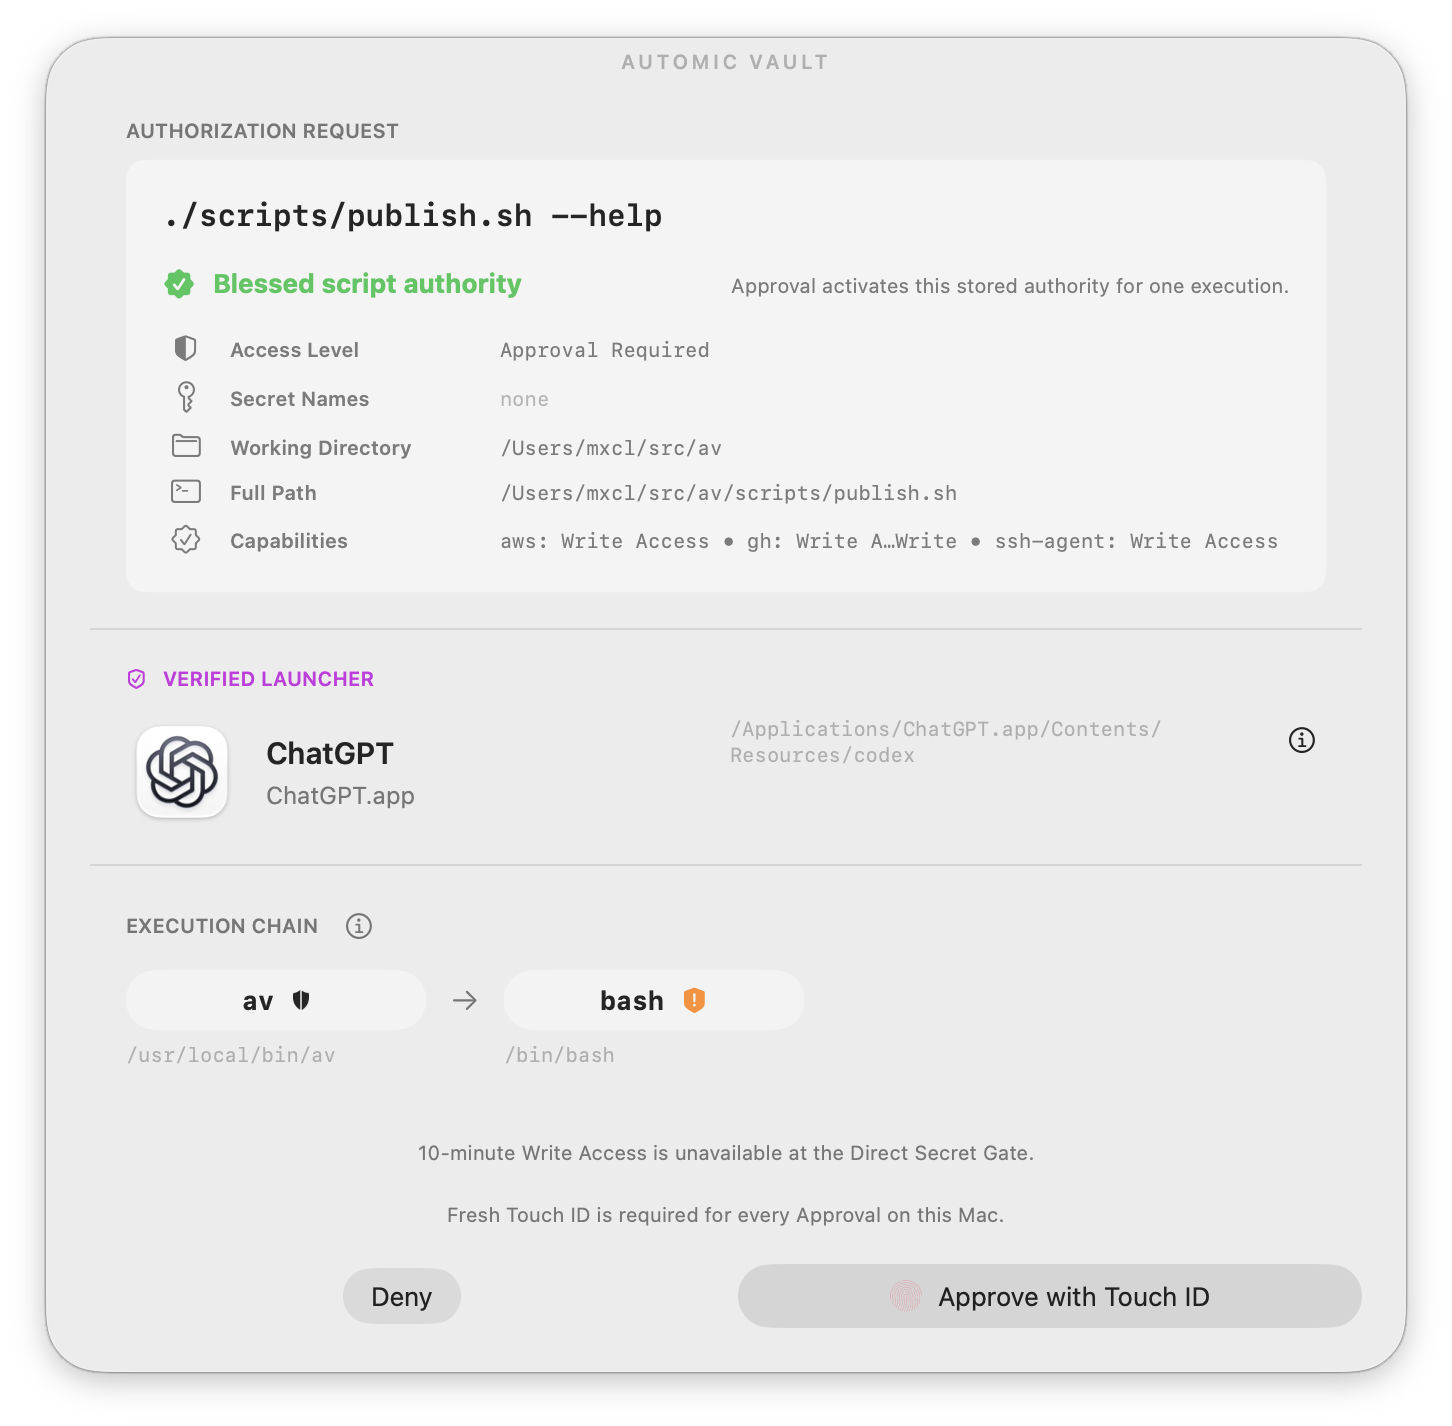
Ein Agent schreibt Release Notes; ein geprüftes Skript veröffentlicht auf GitHub und aktualisiert das CDN. Ein Blessed Script bindet deine Prüfung an exakten Inhalt und deklarierte Fähigkeiten. Ein reentrantes Skript hält für Agent-Eingaben an und bietet feste Einstiegspunkte. AV autorisiert jeden Aufruf einzeln. Änderungen machen die Blessing ungültig.

Geprüften Agent-Workflow bauen

Prüfe Agent-Ausgaben vor der Verwendung. Secret Values bleiben in der Skriptausführung. Eine Blessing macht Code nicht vertrauenswürdig.

ChatGPT ruft das Veröffentlichungsskript auf. AV zeigt vor der Approval die deklarierten Fähigkeiten und ChatGPT als Verified Launcher.

Halte Projekt-Secrets aus Klartextdateien heraus

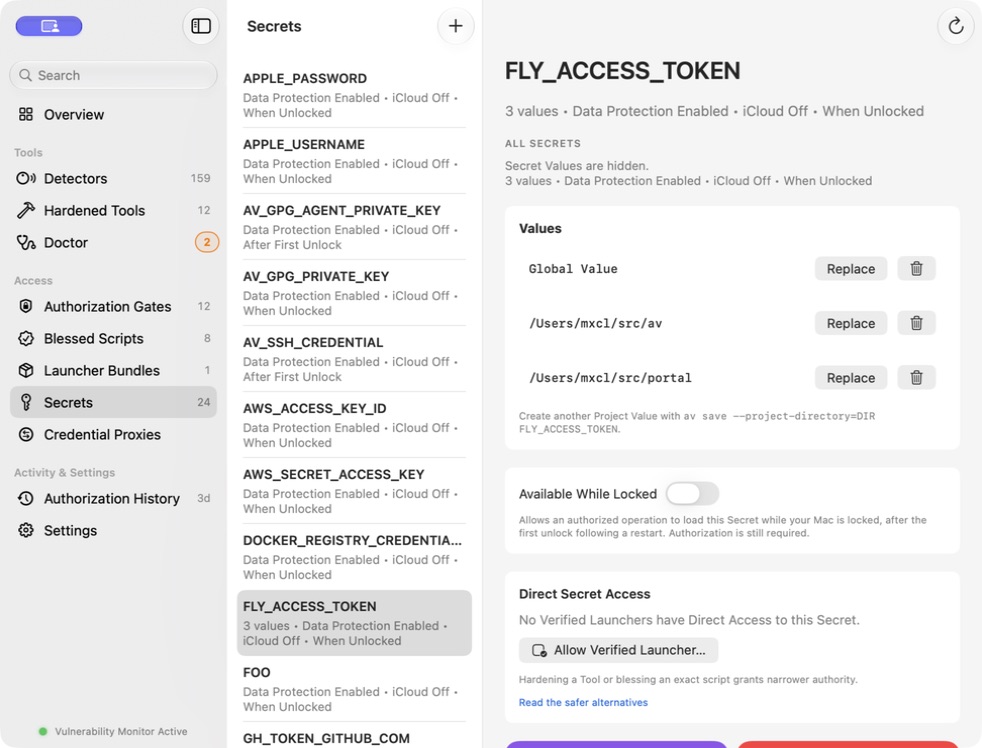
Nutze denselben Secret Name in mehreren Projekten mit jeweils einem Project Value. AV wählt das nächstgelegene passende physische Verzeichnis; ohne passenden Project Value gilt der Global Value. Für kompatible HTTP-Clients gibt der Secret Proxy der Anwendung eine temporäre Referenz und setzt das Credential nur für genehmigte Ziele ein.

Project Values verstehen Credential-Proxy entdecken

Verzeichnisse wählen Values, gewähren aber keine Berechtigung. Eine Policy gilt für alle Values eines Secret Name. Proxy-Referenzen sind Bearer-Werte und können bereits gewährten Session-Zugriff ausüben.

Ein Secret Name mit einem Global Value und zwei Project Values. Secret Values bleiben verborgen.

Genehmige Operationen auf deinen Macs

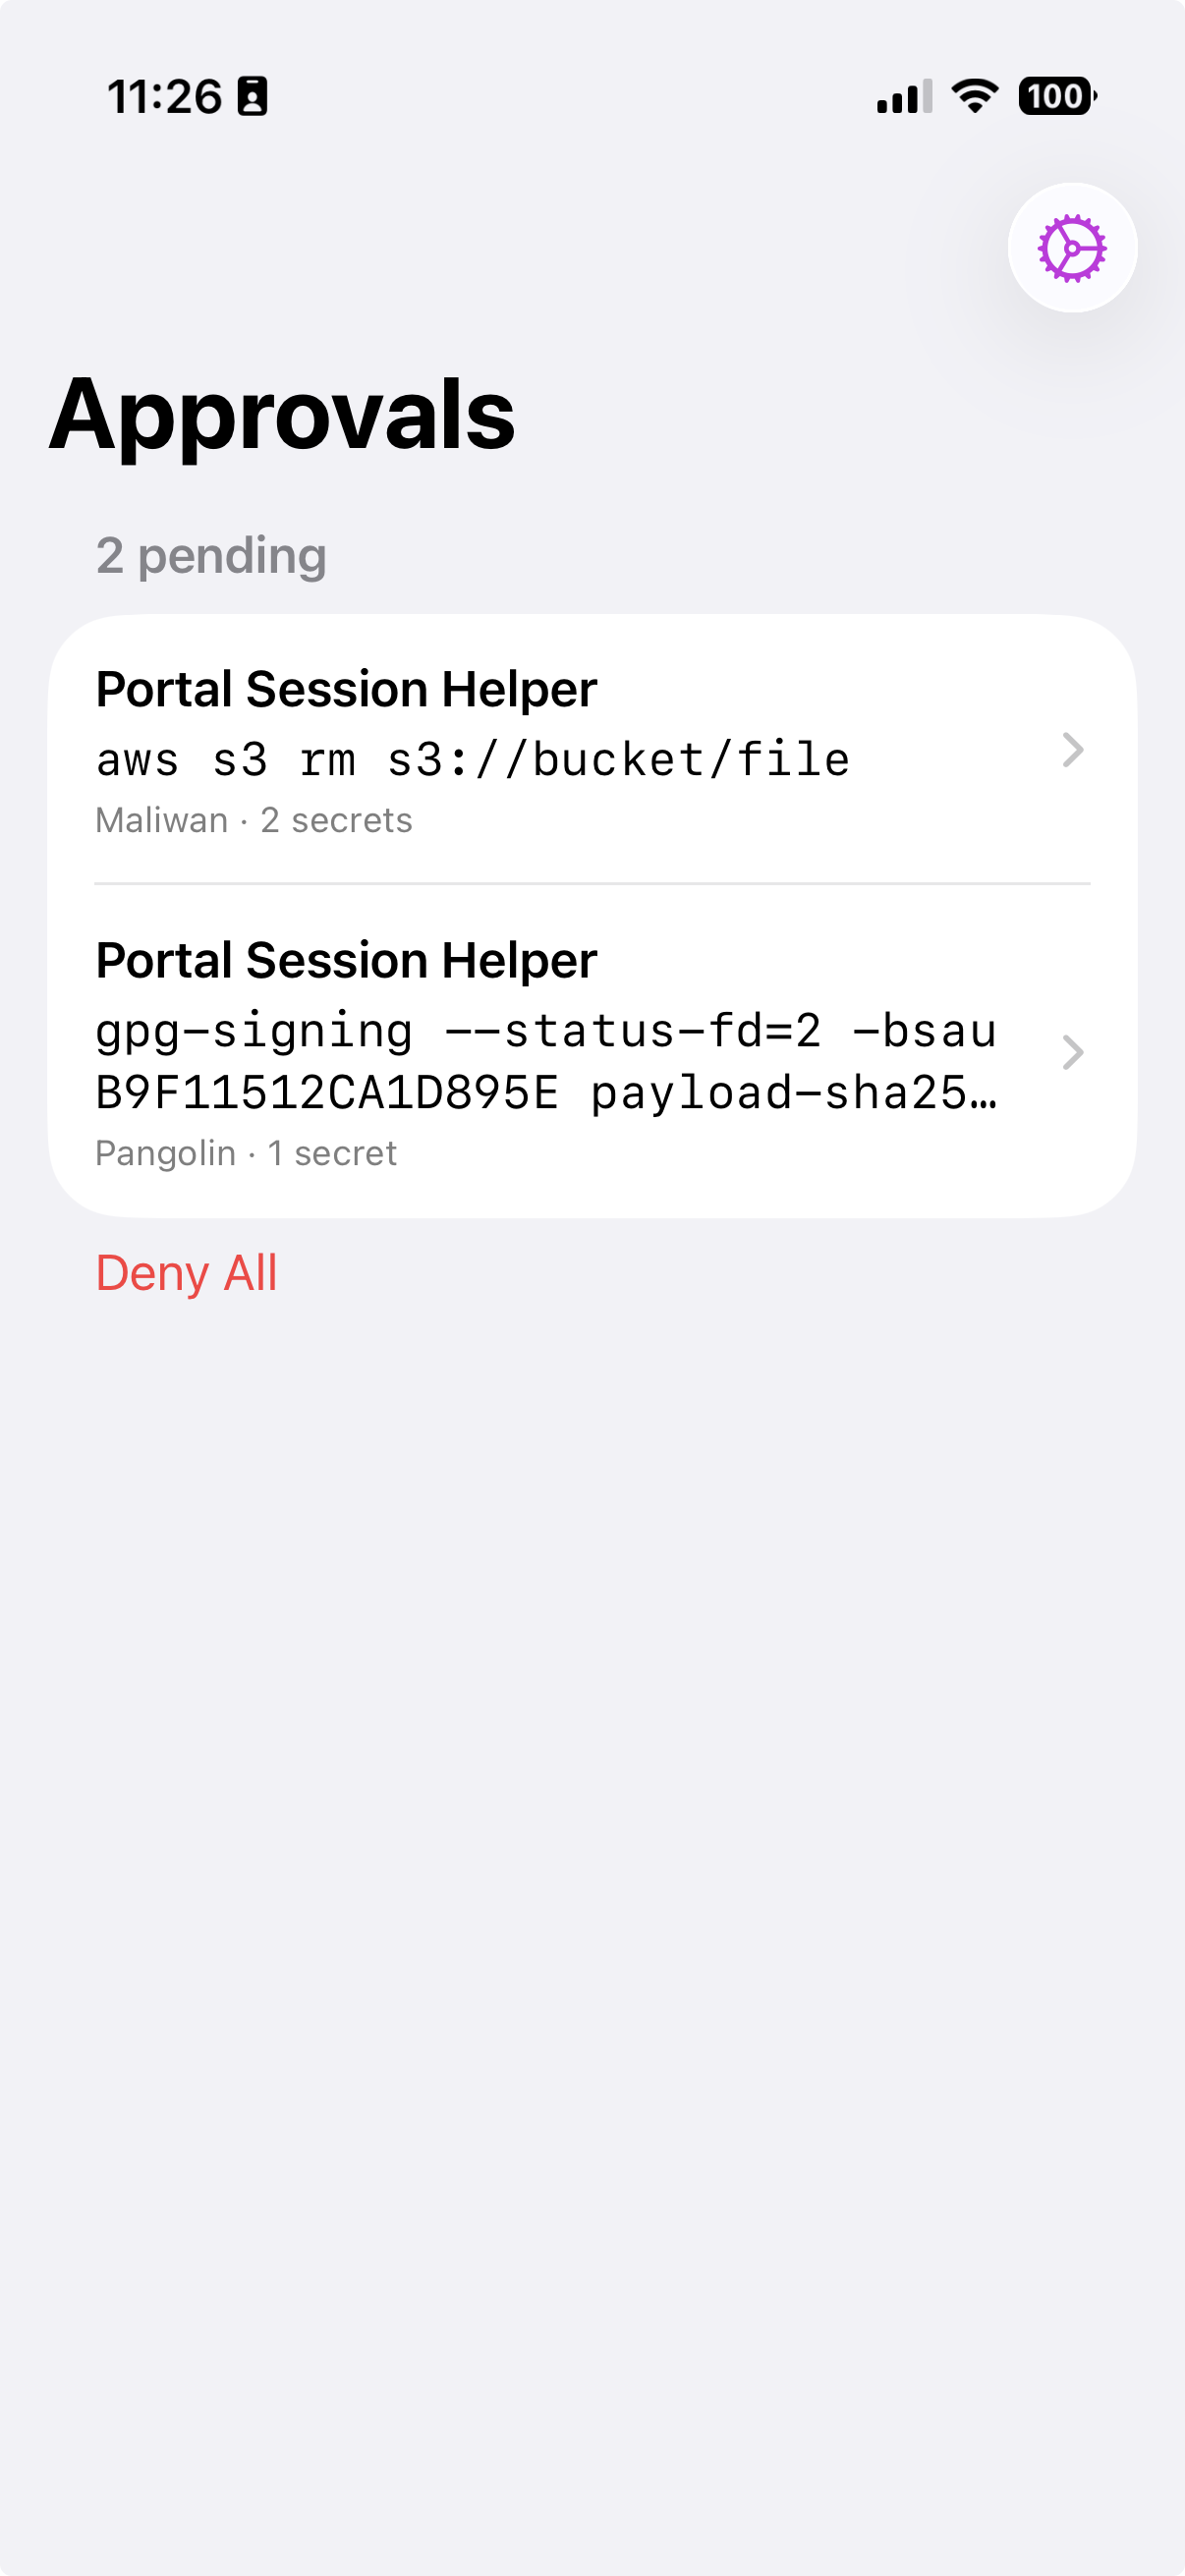
Prüfe Anfragen deiner registrierten Macs auf berechtigten iPhones im selben iCloud-Keychain-Konto. Jeder Mac behält seine Secrets, Policy und Authorization History und setzt die Entscheidung lokal durch. Zusätzlich kannst du Touch ID Approval für biometrische Freigaben auf einem Mac aktivieren.

iPhone und Touch ID Approval einrichten Zur öffentlichen iPhone-Beta auf TestFlight

iPhone Approval entfernt maus- und tastaturgesteuerte Freigaben auf dem Mac. Deaktiviere iPhone Mirroring und Show on Mac oder verlange Face ID oder Touch ID auf jedem berechtigten iPhone. Ein Relay-Ausfall aktiviert keine Ausweichmöglichkeit.

Zwei ausstehende Anfragen von Maliwan und Pangolin auf einem iPhone.

Wo der Schutz endet

AV schützt unterstützte Zugangsdaten und kontrolliert unterstützte Tool-Operationen gegenüber Code mit deinen Benutzerrechten. Wrapper erfassen nicht jeden Befehl, und die Installation eines Pakets macht es nicht sicher. Root- oder Kernel-Kompromittierung, beliebige lokale Zerstörung und das Verhalten eines Targets nach Erhalt eines Secrets liegen außerhalb dieser Grenze.

Sicherheitsmodell lesen

Sieh, wie deine Credentials verwendet wurden

Authorization History speichert erlaubte und abgelehnte Anfragen lokal. Vor der Freigabe eines Secrets speichert und verifiziert AV den Record des erlaubten Secret Use. Die History ist begrenzt und weder manipulationssicher noch ein vollständiges forensisches Protokoll.

Kanonische Definitionen

Kostenlos. Open Source. macOS.

Die Mac-App ist kostenlos und steht unter Apache-2.0. Für erlaubende Antworten über die optionale iPhone Approval ist ein aktives Abonnement nötig. Ablehnen erfordert kein Abonnement.